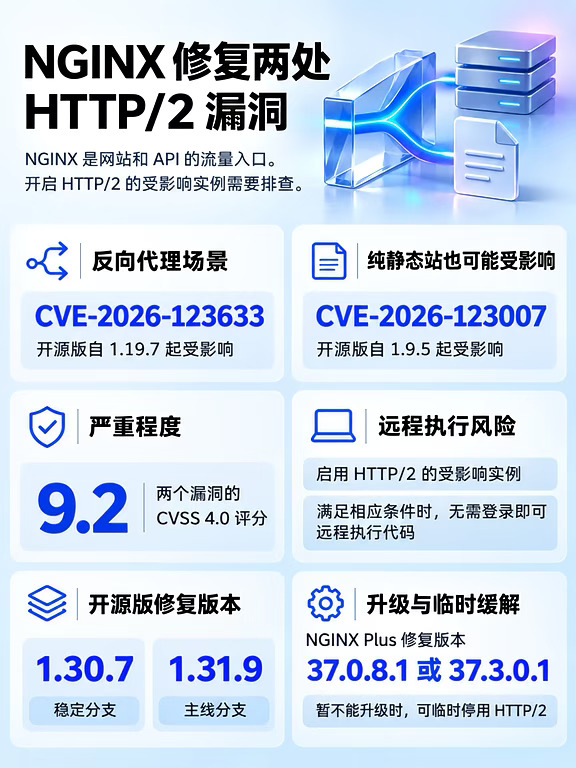
F5 公布 NGINX 的两处 HTTP/2 漏洞,编号为 CVE-2026-123633 和 CVE-2026-123007。两者的 CVSS 4.0 评分均为 9.2,严重级别为 Critical。受影响实例启用 HTTP/2 后,攻击者在满足相应条件时,无需登录即可在服务器上远程执行代码。
Wiz 在 10 月 21 日向 F5 报告第一处漏洞,11 月 16 日报告第二处,补丁随 11 月 18 日的协调披露发布。Nir Ohfeld 和 Tomer Schwartz 写道,Wiz 用 Wiz Atlas 发现两处问题,并借助 Gemini 4 Carbon 和 ChatGPT 5.6 Sol 验证影响。多支研究团队也独立报告了相关问题。
NGINX 常部署在网站和 API 前面,接收流量,再转发给后端。同一个实例可以服务多个应用,一旦入口服务器被攻破,影响就可能波及多个站点。Wiz 还在仅提供静态文件的 NGINX 上验证了 CVE-2026-123007 的远程代码执行,纯静态站也需要排查。
两处问题都出在 HTTP/2 模块。CVE-2026-123633 是反向代理场景下的释放后使用问题,开源版从 1.19.7 起受影响。CVE-2026-123007 是流量控制中的整数下溢,影响可追溯到 2015 年发布的 1.9.5。11 月 18 日的开源版更新也修复了 HTTP/3、DNS 解析器和邮件代理里的其他漏洞。
排查时,优先确认公网入口是否启用了 HTTP/2,再核对部署版本。两处漏洞在开源版的修复版本为稳定分支 1.30.7、主线分支 1.31.9,在 NGINX Plus 上则为对应分支的 37.0.8.1 或 37.3.0.1。暂时无法升级时,Wiz 建议测试应用兼容性后临时停用 HTTP/2,重载 NGINX 并确认旧工作进程已退出。异常崩溃或 NGINX 启动的意外命令可作为排查线索,单凭这些迹象无法确认入侵。
一处漏洞在代码里留了十多年,另一处也存在了近六年。Wiz 认为,AI 让这类长期隐藏的内存问题更容易被发现,安全团队仍要花时间验证补丁、协调上线。对维护线上服务的人来说,补丁发布只是起点,什么时候把它装到公网入口,才决定风险敞口何时缩小。
#Nginx #安全 #漏洞 #CVE