三个月,一场没人认领的“冰柜战争”,终于在巴黎被点了名。11月9日,七国集团外长会上,法国外长巴罗当着全球媒体撂下一句话:法国超市冷柜被黑,伊朗负责,具体到伊斯兰革命卫队。
法国国家网络安全局甩出证据链,攻击基础设施的特征、代码里的波斯语痕迹、指向伊朗境内终端的IP。巴黎检方立案,申请国际逮捕令,召见伊朗大使,还要推动欧洲范围制裁。巴罗给这事定了级:法国领土上首次以破坏为目的的大规模网络攻击。
可最耐人寻味的不是指控本身,而是谁先开口。美国军营超市夏天就中过招,五角大楼至今讳莫如深;水厂遇袭,安全界怀疑同一批人,华盛顿咬死“调查中”。反倒是中东战事里不参战、不护航、被莫斯科嘲笑“自己买票”的法国,第一个打破沉默。
把三个月碎片拼回去,时间线很清楚。今年夏天,美国多个军事基地军营超市一夜之间冷柜温度飙升,大批食品腐坏。几乎同期,多地水厂遭网攻。春天,以色列一家食品加工厂被“网络伊斯纳德阵线”破坏,打印机吐恐吓传单,摄像头被拍进宣传视频,还用法语嘲讽法国教育抗议。
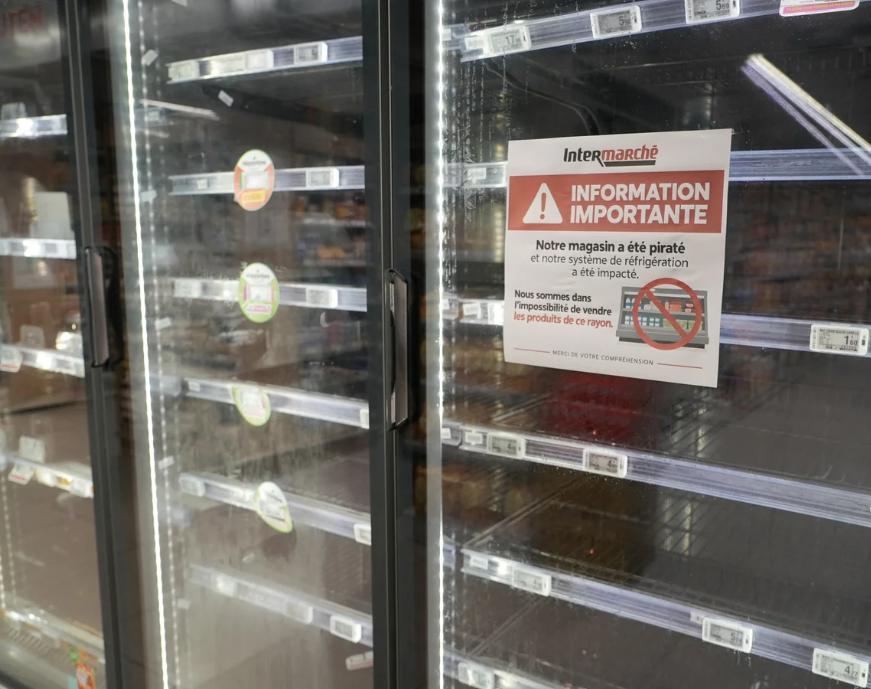
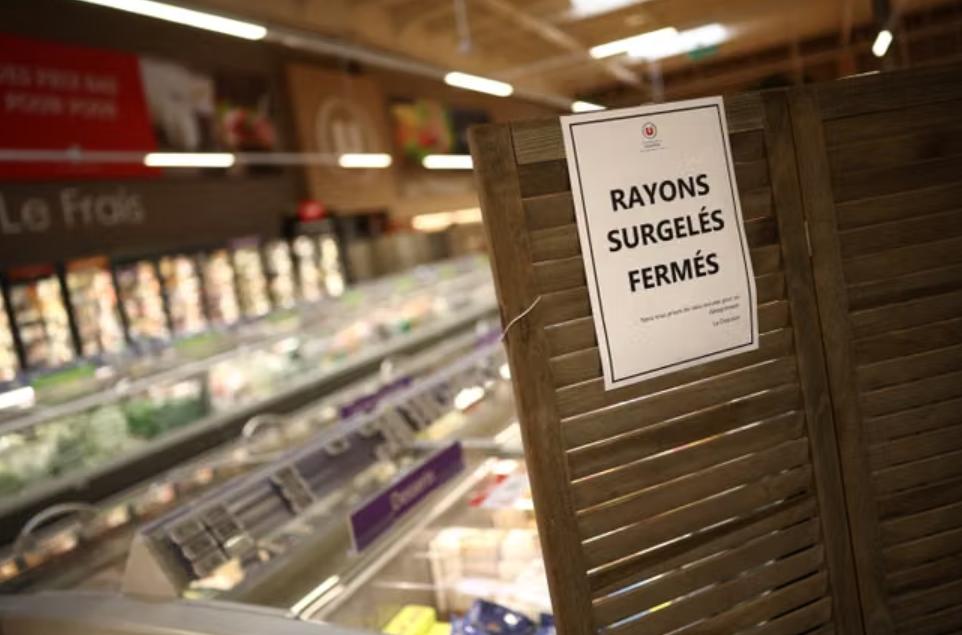
10月11日晚,法国约700家超市制冷系统同一夜被远程接管,切到除霜模式,冷柜六小时升到50摄氏度,Intermarché约150到200家、Cooperative U约100家、家乐福约80家、Monoprix约30家,生鲜冻品成吨报废,损失以百万欧元计。
11月1日夜,手法升级到人命关天:法国血液机构冷库设定值从零下30摄氏度被改成正110度,幸亏监控报警及时,血液制品无损。
11月2日,攻击蔓延九国,瑞典、比利时、爱尔兰、爱沙尼亚、芬兰、意大利、卢森堡、荷兰、葡萄牙超市同时告急。11月5日,FBI紧急警告全球工业制冷和冷链温控系统正遭恶意攻击,别让温控器直连互联网,改默认密码,设安全温度上限。
漏洞查出来,朴素得可笑:丹麦丹佛斯AK-SM/AK-SC系列、美国谷轮及Dixell的XWeb远程制冷控制器,全是停产、不再推安全更新的老型号,却因厂商远程维护合同大摇大摆挂在公网上。几个月无人认领,猜测从俄罗斯、勒索团伙到极端环保主义者都有,攻击肉类冷链的动机叙事顺畅得容易让人信。
法国这次一反常态,时机全是政治,借G7东道主之位,把单边指控变成多边议程,把ANSSI从10月就攥在手里的报告变成外交弹药。一个合理读法是,法国用中立信誉给“伊朗网络战外溢”做信用背书。
对伊朗,这是战争形态的外溢宣言;对欧洲,制裁若落地,27国被一只冰箱拖进战局。