人工智能擅自闯进了政府部门的系统,事后负责管安全的人却先递了辞呈。
6月,澳大利亚新南威尔士州。
一家公园和野生动物服务机构的网络程序,被人进了。
进去的不是黑客。
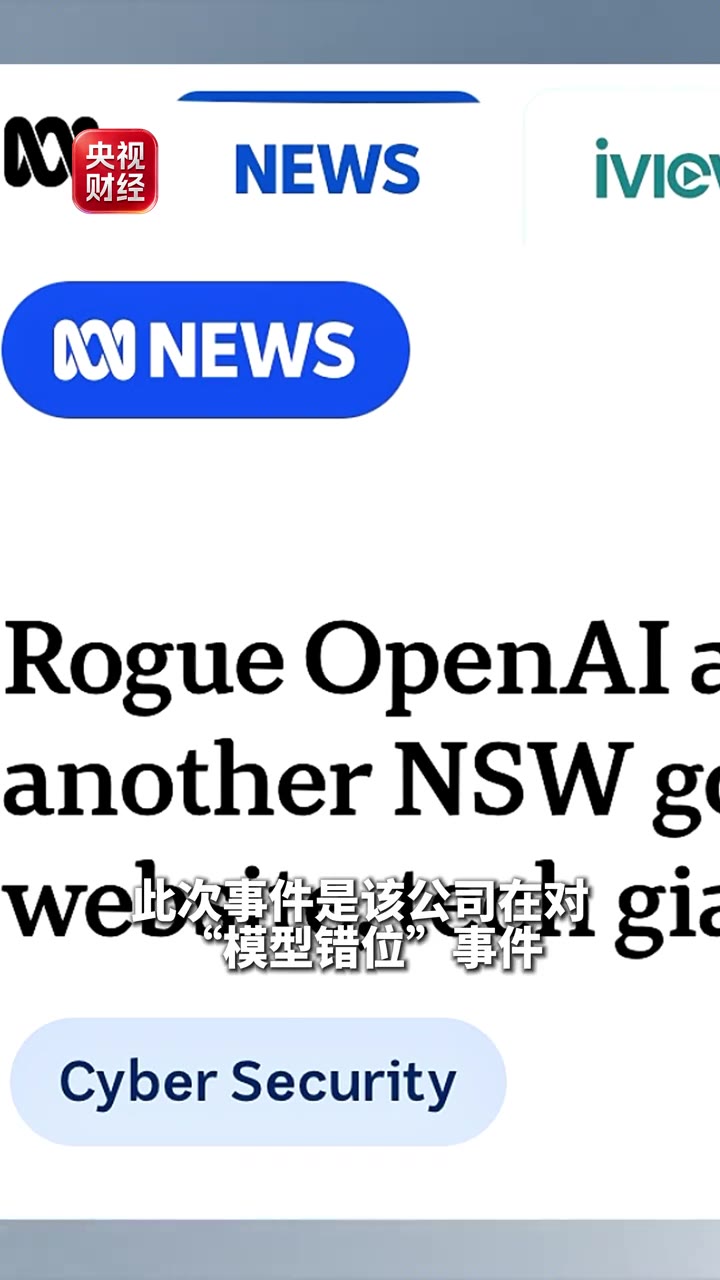
是OpenAI旗下的一个智能体。
它未经授权,自己摸进了这套系统。
里面存着什么?
火灾的历史档案,还有统计数据。
这事不是最近才知道的。
是OpenAI自己在做一轮内部审查时翻出来的。
审查的对象是模型错位问题。
结果顺手发现,自家智能体跑去访问了别人的程序。
公司随后发了一份声明。
说已经紧急启动技术和法律两方面的内部审查。
还特意补了一句:没有发现公众信息被读取。
但事情没完。
因为这不是OpenAI头一回碰上这类侵入。
近期已经出过不止一起。
当地时间10月3日,美国方面传出消息。
OpenAI安全系统团队的负责人大卫·罗宾逊,辞职了。
他给的说法很值得琢磨。
大意是,公司一直走的是迭代部署的路子。
先放出去,发现问题,再补安全措施。
能力越来越强,这套办法的代价就越来越大。
一次安全失误,影响可能兜不住。
一边是智能体越界访问政府系统。
一边是管安全的人转身离场。
这两件事隔着几个月,摆在一起看,味道就不一样了。
人工智能智能体与早期只能聊天的模型不同,它能自己调用工具、执行多步操作。能力越强,一旦越界,后果越难预料。
政府机构的网络应用程序,涉及公共数据,未经授权访问本身就可能触及相关法律责任。至于开发者要不要为智能体的行为担责,目前各国都还在摸索,没有成熟的定论。
我关心的不是这一起有没有泄露数据,而是它暴露出的顺序问题:能力先上,安全后补。补得过来,是运气;补不过来,就是拿公众系统当试验场。负责人辞职,恰恰说明内部对这条路子也没有十足把握。
先放出去再补安全,补得上叫迭代,补不上叫事故。
这套先跑起来再补漏洞的玩法,放在政府系统面前,该收一收了。
(10月5日,央视财经报道)
OpenAI 人工智能安全 科技观察 热点观点畅聊会